Execução remota e roubo de sessão
Falhas já exploradas em ambientes legados permitem execução de código, leitura de arquivos do servidor e sequestro de sessões administrativas.
 Realização conjunta
Webinar Zimbra Brasil · Gratuito
Zimbra versões Open Source e antigas, sem suporte, acumulam vulnerabilidades e CVEs críticos que não recebem mais correções. Neste webinar mostraremos o tamanho real do risco no Brasil e como sair dele com segurança.
Inscrição gratuita
Vagas limitadas. A gravação é enviada apenas para inscritos.
Passo 1 de 2
Se o seu ambiente roda Zimbra Open Source e versões antigas, ele já está fora do ciclo de correções de segurança e cada nova vulnerabilidade divulgada permanece aberta.
O perigo
Falhas já exploradas em ambientes legados permitem execução de código, leitura de arquivos do servidor e sequestro de sessões administrativas.
Um servidor de e-mail comprometido expõe contratos, dados pessoais e credenciais, com impacto direto em LGPD e reputação.
Versões fora de suporte não recebem correções. Cada nova vulnerabilidade divulgada se torna uma porta permanentemente aberta no seu ambiente.
End of Life
Sem correções de segurança. Ambientes nessa versão acumulam anos de vulnerabilidades conhecidas e públicas.
Ciclo encerrado: manutenção e patches deixam de ser publicados, exigindo planejamento imediato de atualização.
Quem está no 10.0 precisa migrar para a linha suportada mais recente para continuar recebendo correções.
No webinar apresentamos a contagem e a criticidade das vulnerabilidades corrigidas desde o Zimbra 9, com números validados pela Zimbra, e o que isso significa para quem ainda opera versões legadas.
Ver comparativo completo de vulnerabilidadesComparativo
O último patch de segurança publicado para o Zimbra Open Source foi o Patch 47, de 17/12/2024. Todas as vulnerabilidades divulgadas desde então foram corrigidas apenas nas versões suportadas do Zimbra Network Edition e permanecem sem correção em ambientes com versões antigas do Zimbra Open Source.
Nenhuma das falhas listadas abaixo recebeu correção no Zimbra Open Source. Cada linha marcada como “Não autenticado” pode ser explorada sem credenciais válidas.
Arraste a tabela para o lado para ver todas as colunas
| Vulnerabilidade | Criticidade | Zimbra NE | Open Source |
|---|---|---|---|
Local File Inclusion sem autenticação na Classic UI LFI · Não autenticado · divulgada em 28/05/2026 | Crítico | Corrigida ZCS 10.1.17 | Sem correção Fora de suporte |
Bypass de autorização no envio delegado (impersonação de usuários) Bypass de autorização · Autenticado · divulgada em 28/05/2026 | Alto | Corrigida ZCS 10.1.17 | Sem correção Fora de suporte |
Stored XSS na Classic UI via anexos de e-mail XSS armazenado · Não autenticado · divulgada em 28/05/2026 | Alto | Corrigida ZCS 10.1.17 | Sem correção Fora de suporte |
LFI autenticado no Briefcase (parâmetro packages) LFI · Autenticado · divulgada em 28/05/2026 | Alto | Corrigida ZCS 10.1.17 | Sem correção Fora de suporte |
RNG fraco no zimbraDocumentEditingJwtSecret (brute force offline do JWT) Criptografia fraca · Não autenticado · divulgada em 28/05/2026 | Alto | Corrigida ZCS 10.1.17 | Sem correção Fora de suporte |
CSRF no endpoint EWS CSRF · Autenticado · divulgada em 28/05/2026 | Médio | Corrigida ZCS 10.1.17 | Sem correção Fora de suporte |
Negação de serviço via requisições HTTP maliciosas DoS · Não autenticado · divulgada em 16/06/2026 | Médio | Corrigida ZCS 10.1.18 | Sem correção Fora de suporte |
XSS no webmail Zimbra XSS · Não autenticado · divulgada em 04/02/2026 | Alto | Corrigida ZCS 10.1.16 | Sem correção Fora de suporte |
Injeção de LDAP autenticada (entrada não sanitizada) Injeção LDAP · Autenticado · divulgada em 04/02/2026 | Alto | Corrigida ZCS 10.1.16 | Sem correção Fora de suporte |
Stored XSS no Briefcase em arquivos compartilhados publicamente XSS armazenado · Não autenticado · divulgada em 04/02/2026 | Alto | Corrigida ZCS 10.1.16 | Sem correção Fora de suporte |
Fonte: Zimbra Security Center e Zimbra Security Advisories. A classificação de criticidade considera o vetor de ataque e a necessidade de autenticação descritos pela Zimbra.
Agenda
Quantos ambientes seguem em versões vulneráveis e o que os atacantes já exploram no país.
Datas, o que muda na prática e o risco jurídico de operar sem patches de segurança.
Quantidade, criticidade e vetores de ataque das vulnerabilidades já corrigidas nas versões suportadas.
Como a Penso conduz diagnóstico, atualização, migração e operação assistida sem interromper o e-mail.
Traga o seu cenário: versão, número de caixas e restrições de janela de manutenção.
Quem apresenta
Diretor de Vendas na Synacor e Sales Manager da Zimbra
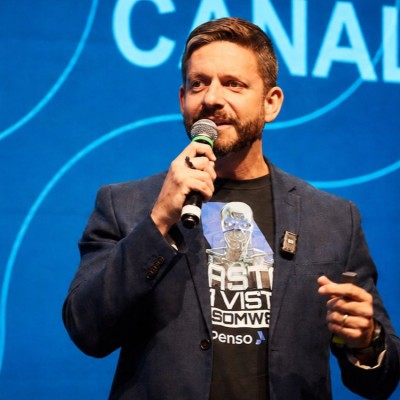
Charles Simão possui mais de 20 anos de experiência em tecnologia, vendas e canais, com forte atuação em segurança, colaboração e soluções de e-mail corporativo na América Latina.
Co-Founder & COO da Penso Tecnologia
Erik de Lopes Morais atua há mais de 20 anos com infraestrutura, cloud e e-mail corporativo. Na Penso, lidera operações relacionadas ao PensoMail, plataforma baseada em Zimbra, com foco em segurança, disponibilidade e soberania de dados, apoiadas por processos certificados pela ISO 27001.
Como resolver
Webinar realizado em conjunto por Zimbra e Penso Tecnologia, parceira brasileira especializada em e-mail corporativo Zimbra.
Levantamento de versão, exposição e vulnerabilidades aplicáveis ao seu ambiente, com relatório de criticidade.
Plano de upgrade para versão suportada, com janela definida, testes e rollback previsto.
Saída de ambientes legados ou de terceiros preservando caixas, calendários e integrações.
Monitoramento, aplicação de patches e suporte contínuo com SLA para o seu servidor de e-mail.
Sobre a Penso
A Penso Tecnologia desenvolve soluções de e-mail para empresas de médio e grande porte há mais de 22 anos. Tudo o que fazemos gira em torno da mensageria: implantação e atualização de Zimbra, migração de ambientes legados ou de terceiros, operação gerenciada, monitoramento, aplicação de correções e suporte com SLA em português.
O PensoMail, nossa plataforma baseada em Zimbra, roda em 5 data centers Tier III no Brasil, com redundância, replicação e resiliência para manter sua operação disponível. É reconhecido pelo mercado como o único serviço nacional com certificação ISO 27001 e está em conformidade com a Lei Geral de Proteção de Dados (LGPD).
A Penso atende os maiores padrões de segurança da informação, com sistema de gestão certificado ISO/IEC 27001.
Penso é BSP of the Year 2025, premiada no Zimbra Global Partner Summit 2026Conheça a plataforma PensoMail
Inscrição gratuita. Você terá acesso ao link, que será enviado após a inscrição, além de lembretes uma semana antes, na véspera e uma hora antes da transmissão.
Quero me inscrever